La API de Akua ya está lista para la era post-cuántica
Hicimos un Quantum Readiness Assessment completo de nuestra plataforma de pagos. Esto es lo que encontramos, lo que ya funciona y cómo podés usar Akua como primer paso hacia el Quantum Readiness de tu empresa.
El riesgo, y la situación en la industria de pagos
Qué puede romper una computadora cuánticaCasi todo el tráfico cifrado de internet acuerda sus claves con RSA o con curvas elípticas. Su seguridad depende de que ciertos problemas matemáticos, como factorizar un número enorme, le lleven a cualquier computadora actual más tiempo que la edad del universo. Una computadora cuántica criptográficamente relevante, con el algoritmo de Shor, los resuelve en horas. Y como la clave de cada sesión sale de ese intercambio,quien grabe el tráfico hoy lo va a poder descifrar el día que tenga la máquina. Se llama Harvest Now, Decrypt Later (HNDL, grabar hoy y descifrar después).
Las firmas digitales y los certificados usan la misma matemática, así que también caen. Quien tenga una computadora cuántica podrá falsificar una firma, y eso importa sobre todo para lo que se firma hoy y se sigue confiando dentro de años, como un contrato o un artefacto de software.
El algoritmo de Grover
El otro algoritmo cuántico conocido, Grover, ataca la criptografía simétrica, la que cifra los datos una vez que la clave ya está acordada. Pero no la deja sin efecto, sólo reduce a la mitad los bits de seguridad efectivos. AES-256 pasa a valer como un AES-128 clásico, y eso sigue estando fuera del alcance de cualquier computadora cuántica prevista. Lo simétrico sobrevive, y no hay que cambiarlo ni re-cifrar lo que ya está guardado.
La solución ya existe
Lo que hay que reemplazar es sólo el intercambio de claves y las firmas, y esos reemplazos ya existen y se pueden implementar hoy. El NIST estandarizó en 2024 ML-KEM para intercambio de claves, y ML-DSA y SLH-DSA para firmas. Además hay modos híbridos, que combinan un algoritmo clásico con uno post-cuántico y dan un resultado seguro si cualquiera de los dos resiste.
Esto no es una preocupación exclusiva de la industria de pagos. En diciembre de 2025 Akua estuvo en AWS re:Invent, en una charla de Werner Vogels (CTO de Amazon desde 2005 y autor del blog All Things Distributed). Semanas antes había publicado sus predicciones para 2026, y una de sus cinco predicciones era justamente la amenaza cuántica. La resumió en una frase que nos quedó grabada.
“Quantum-safe becomes the only safe.”
Catorce actores y mucho legado
Para quien paga con tarjeta, todo parece magia (y es la idea), pero por detrás se dispara una reacción en cadena a muchas empresas independientes. Ahí aparecen el comercio, el proveedor de la terminal o del checkout, la pasarela que capta el dato, a veces un orquestador y un facilitador de pagos, el motor de antifraude, el servicio de autenticación 3-D Secure, el procesador y el banco adquirente, la red de la marca, y del otro lado el procesador y el banco emisor. Entre catorce y quince actores independientes en el caso típico, cada uno con su propia infraestructura y su propio calendario tecnológico. Para coordinarse hacen falta entre diez y quince sesiones criptográficas distintas en menos de dos segundos. Y de madrugada, sin que nadie lo note, los archivos de conciliación mueven números de tarjeta en volumen.
Y cada uno de esos actores arrastra su legado.
- Integradores con stacks legacy. En la industria conviven librerías HTTP de distintas generaciones. Muchas todavía no ofrecen intercambio post-cuántico, y algunas sólo negocian cifrado simétrico 3DES, un algoritmo que el NIST dejó de permitir para cifrar datos nuevos desde el 1 de enero de 2024.
- Terminales físicas con ciclos de vida de más de una década, y un chip EMV que autentica con RSA y curvas elípticas sin hablar con el emisor.
- Redes de tarjetas y bancos, muchas veces sobre un túnel VPN Site-to-Site que es “privado” sólo en el direccionamiento. El tráfico cruza la misma internet pública que todo lo demás, y nadie midió nunca qué negocia ese túnel.
Cada canal tiene dos puntas, y ninguna puede migrar la del otro. El calendario lo fija el eslabón más lento.
Por eso la regla que ordenó todo nuestro trabajo fue soportar, no exigir. Si el lunes obligáramos a todos a negociar post-cuántico, dejaríamos de procesar casi todos los pagos de la noche a la mañana, para evitar un riesgo que todavía no se concretó. Lo que sí podemos hacer es ofrecer el algoritmo en todos los tramos que controlamos, y que lo use quien pueda.
Qué hicimos en Akua
Usamos como punto de partida el paper de Carlos Benitez, Mapping Quantum Threats: An Engineering Inventory of Cryptographic Dependencies. Es un inventario de 36 tecnologías que dependen de criptografía asimétrica vulnerable, ordenadas por dominio y entorno operativo. Nos sirvió para lo que más cuesta en un assessment, que es no olvidarse de nada. Más que tildar una checklist, fue un ejercicio creativo, tomar cada familia y pensar si era relevante para Akua, dónde podía aparecer y qué dato podía pasar por ahí. En total evaluamos cincuenta y seis familias, sumando las propias de nuestra industria.
Para una empresa cloud native, sin datacenter propio, la expectativa era que la mayoría no aplicara. Y muchas no aplican (dieciséis quedaron descartadas con su razón escrita). Pero veinte nos exponen de forma directa, y varias no eran obvias. Por ejemplo:
- La app de pagos presenciales. Delega el TLS en la librería de red del sistema Android, así que el intercambio híbrido depende de qué versión de esa librería trae cada dispositivo. El camino para ofrecerlo en todo el parque, aun en equipos con Android más antiguo, es incorporar una librería TLS actualizada.
- EMV y las terminales físicas, y la firma de documentos con validez legal. El chip de la tarjeta autentica con RSA y curvas elípticas sin hablar con el emisor, sobre un parque de terminales que vive más de diez años. Los contratos y la documentación societaria llevan firmas que tienen que seguir probando algo dentro de veinte años. Una lista de cobertura como la del paper sirve para encontrar estos dominios que no estaban en el radar.
- El Wi-Fi desde el que trabaja la gente. Trabajamos en remoto, desde casas, oficinas eventuales y co-works que no controlamos. Parecía un tema menor y trajo una lección contraintuitiva. WPA3 es más seguro que WPA2 hoy y más expuesto mañana, porque la forward secrecy que ganó frente a ataques clásicos depende justamente del logaritmo discreto que Shor resuelve.
Un método para no quedarse paralizado
Con tantas puntas que había que atacar, el riesgo real era no empezar nunca. Una decisión de método evitó eso.
Partir el problema en dos ejes. Cruzamos cuán expuesto está el canal con cuán crítico es el dato que transporta. De ahí salieron tres superficies que se trabajan distinto.
| Superficie | Exposición | Criticidad | Qué hicimos |
| Dato de tarjeta en tránsito por internet | Máxima | Máxima | Prioridad uno, inventario completo, tramo por tramo |
| Dato no PCI en tránsito por internet | Máxima | Alta, pero menor | Entendimos el riesgo y mapeamos el impacto a grandes rasgos. |
| Red interna | Menor | Máxima | Si hay un adversario grabando tráfico interno, tenemos un problema mayor que la criptografía. |
Lo que encontramos
En el borde público de la API ya estamos donde hay que estar. El borde que recibe los datos de tarjeta negocia TLS 1.3 y ofrece intercambio híbrido post-cuántico a todo cliente que lo pida. Es el tramo por donde entra el grueso del dato sensible, y ya está listo. La mayoría de los tramos se arreglan con configuración, no con desarrollo. De los canales propios que identificamos para el dato de tarjeta, la mayoría se resuelve cambiando un parámetro. Los que quedan dependen de un tercero, y ahí el camino es coordinar con cada uno.Las firmas son el próximo paso, y partimos de una base ordenada. Todos nuestros certificados son del mismo tipo, lo que simplifica la migración a firmas post-cuánticas porque hay un solo caso que resolver. Ya lo estamos planificando, y vamos a medir cuánto tarda el primer cambio de algoritmo para que la agilidad criptográfica sea un número conocido y no una suposición.
Lo que dicen los datos
Cuánto vive un número de tarjeta
En casi cualquier otro dominio, “cuántos años tiene que seguir siendo secreto este dato” es una discusión. En tarjetas no, porque está impreso en el plástico. Consultamos la distribución de vencimientos de nuestra bóveda de tokenización.
El 44 % de las tarjetas que custodiamos sigue siendo válido en 2030, el año en que el NIST desaconseja RSA y las curvas elípticas.Además, la distribución empeora sola, cada tarjeta nueva que entra trae un vencimiento más lejano que la que reemplaza.
Esto importa por la regla de Mosca. Si los años que el dato tiene que seguir siendo secreto, más los años que tardás en migrar, superan los años que faltan para que exista la computadora cuántica, el dato ya está comprometido hoy, aunque la máquina todavía no exista. Nadie sabe cuándo llega la máquina. Pero las otras dos variables son tuyas y se pueden medir, y la primera ya la teníamos.
Cuánto tráfico usa post-cuántico
Nuestra API ofrece intercambio híbrido post-cuántico a cualquiera que lo pida. Miramos qué negocian realmente los clientes en los endpoints que reciben dato de tarjeta, sobre más de 6,6 millones de solicitudes en 30 días.
| Intercambio de claves | Del tráfico |
| X25519 (clásico) | 83 % |
| X25519MLKEM768 (híbrido post-cuántico) | 0,25 % de las conexiones con intercambio |
El 99,75 % restante viaja hoy con intercambio clásico, y casi la mitad de esas tarjetas va a seguir sirviendo en 2030. La capacidad está del lado de Akua, lo que falta es que cada integración actualice su librería.
No somos un caso raro. Un estudio de 2026 de la Universidad Tecnológica de Nanyang con OCBC Bank perfiló 8.443 configuraciones reales de Nginx publicadas en repositorios públicos, con adopción de híbrido post-cuántico de 0,0 %. Y mirando la internet en general el panorama tampoco es muy distinto. Según Cloudflare Radar, alrededor del 10 % de los servidores que escanea soporta algoritmos post-cuánticos, y la curva se movió durante el último año.
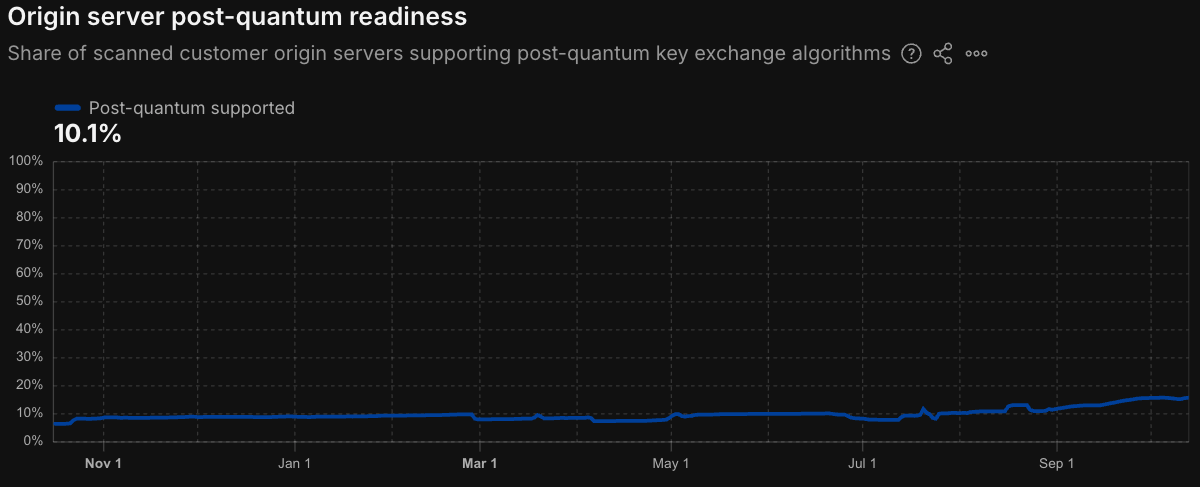 Cloudflare Radar, porcentaje de servidores de origen con soporte de intercambio de claves post-cuántico durante el último año, cerca del 10 % Fuente, Cloudflare Radar.
Cuánto cuesta
Entonces, ¿por qué todavía se usa tan poco? La objeción que aparece siempre en una plataforma de pagos es la latencia, se está tocando la capa de transporte. Primero hay que separar dos cosas. Parte de las conexiones de nuestro borde llega por sesión reanudada. Ahí no hay handshake, el costo es cero, porque la sesión hereda la llave de la conexión madre. El resto sí negocia un intercambio nuevo, y ahí medimos el costo real. Hicimos mil handshakes por variante, clásico contra híbrido, intercalados, con autorizaciones reales que llegan a la red de tarjetas y buscando a propósito el peor caso.
| Concepto | Medición |
| Costo del handshake post-cuántico | +4,8 ms por conexión nueva |
| Sobre conexiones reutilizadas | 0 ms, no hay handshake nuevo |
Y para los integradores de mayor volumen, que mantienen la conexión abierta y mandan muchas autorizaciones por ella, el costo es prácticamente cero, el handshake ocurre una vez por conexión, no una vez por pago.
AI para ver, cloud para moverse
La AI para el relevamiento (en un fin de semana sacás buenos insights). Hicimos el relevamiento con agentes de AI conectados, siempre en modo de sólo lectura, a las fuentes que ya teníamos (la API de la nube, el inventario de software y criptografía, el portal interno de servicios, el código, el dashboard de la CDN y la documentación interna). Handshakes TLS propios contra decenas de destinos, lectura de políticas de balanceadores, cruce del inventario contra la lista de cincuenta y seis familias. En un fin de semana tenés una primera foto útil de dónde estás parado. Pero la AI no reemplaza el criterio, cada clasificación la revisó una persona, y la disciplina de marcar lo medido y lo declarado es lo que evita que un agente convierta una suposición en un hallazgo.La nube para la agilidad. Una fintech cloud native tiene una ventaja enorme frente a un banco con datacenter propio, muchas de las palancas son configuración. Cambiar la política criptográfica del SFTP administrado es un parámetro. Subir el runtime que termina TLS en el checkout fue un cambio de versión que se hizo en días. Tener el inventario criptográfico como dato fue la base para gobernarlo.
Vogels llegó a la misma conclusión desde otro ángulo. En esas mismas predicciones escribió que las organizaciones cloud native van a transicionar sin sobresaltos, gracias a las actualizaciones que gestiona el proveedor, mientras que las compañías con infraestructura física propia que no empiecen a planificar la transición ahora se van a quedar con vulnerabilidades sin remediación posible el día que la computadora cuántica madure.
Akua, tu primer paso hacia el Quantum Readiness
Un Quantum Readiness Assessment completo lleva meses y toca a todos los actores de la cadena. Nadie lo hace de un día para el otro, y no hace falta. Lo que sí se puede hacer hoy es resolver bien el tramo más crítico, el del dato de tarjeta en tránsito por internet. Ahí es donde Akua te da una ventaja concreta.
Al integrarte con la API de Akua heredás un borde listo. Nuestro borde público ofrece TLS 1.3 con intercambio híbrido post-cuántico. Tu parte es chica y medible. Para que tu tráfico viaje protegido contra HNDL, alcanza con que el cliente
HTTP desde el que nos llamás ofrezca X25519MLKEM768. En la mayoría de los stacks es una actualización de la librería o del runtime, no un desarrollo.
Tenés un socio que ya recorrió el camino. Hicimos el inventario, armamos el método, medimos el costo y sabemos cuáles son las palancas y quién las tiene. Ese aprendizaje se lo llevan nuestros clientes.
Y seguimos ofreciendo, no exigiendo. Tus integraciones actuales siguen funcionando sin cambios. Cuando quieras, activás el híbrido y del lado de Akua ya está todo preparado.
¿Querés dar ese primer paso?
Contactate con Akua y te contamos cómo.